

英國時裝巨頭ASOS遭黑客入侵 旗下App向用戶發推送通知威脅公開資料
AI視界
(以下內容由AI生成,僅供參考)
英國時裝電商ASOS遭黑客入侵。全球多國用戶的App收到未經授權恐嚇推送,聲稱已攻陷Snowflake數據庫,要求談判否則公開客戶資料。ASOS證實系統遭非法存取,部分客戶姓名及聯絡資料或外洩,涉約1,700萬活躍用戶,但強調信用卡及密碼未受影響。公司已限制推送平台存取權限,英國國家網絡安全中心亦介入調查。消息令ASOS倫敦股價一度重挫近15%,收市仍跌9.5%。事件再敲響英國企業網絡安全警鐘。
英國知名線上時裝電商龍頭ASOS,近日爆發網絡安全危機。ASOS全球擁有約1,700萬名活躍用戶,在當地時間週二(10月6日)上午約10時,其全球多國用戶的流動應用程式(App)突然收到由黑客未經授權發出的恐嚇推送通知,聲稱已入侵其數據平台,要求公司談判否則將公開客戶資料。ASOS其後證實系統遭到非法存取,部分客戶的姓名及聯絡資料等個人私隱可能已外洩,事件引發市場恐慌,公司於倫敦上市的股價一度重挫近15%,收市仍跌9.5%。
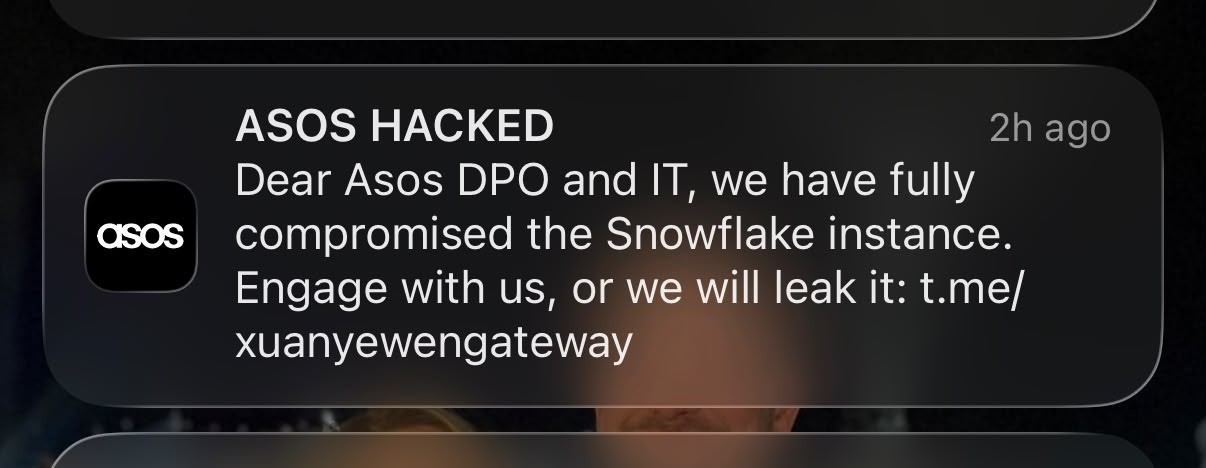
恐嚇訊息指名入侵第三方平台 附Telegram 連結勒索
據英國、澳洲、法國及愛爾蘭等多地用戶於社交平台展示的截圖顯示,手機彈出的推播通知直接寫上「ASOS HACKED(ASOS 被駭)」字樣,內容指已完全攻陷Snowflake數據庫實例,要求ASOS與他們聯絡,否則將會洩漏資料,訊息中更附有一條指向加密通訊軟體Telegram 的對話連結。
涉事的雲端數據公司Snowflake隨後回應指已即時展開調查,初步確認其平台本身並未遭受入侵。ASOS發言人則證實,有關訊息為黑客透過公司通往客戶的通訊平台未經授權發出,事發後已即時採取行動限制對推播平台的存取權限,並正配合內外部專家及相關監管機構進行全面調查。
約1700萬用戶受威脅 官方指信用卡及密碼未受影響
公司初步評估指,黑客可能非法獲取了部分客戶的基本個人資料,包括姓名及聯絡方式(如電郵及電話)等,但強調相信信用卡等付款資料及賬戶密碼並未受影響。
ASOS就事件向全體客戶致歉,並強調目前網站及應用程式運作維持正常,市民仍可安全購物。英國國家網絡安全中心(NCSC)亦已介入並向ASOS提供技術協助。
英國零售業頻遭網攻 股價一度暴跌一成半
受黑客事件及資料外洩陰霾影響,ASOS 在倫敦證券交易所的股價開市後隨即跳水,一度大跌近15%,其後跌幅略為收窄,最終收市仍重挫9.5%。
此次事件再次敲響英國企業的網絡安全警鐘。過去一年多來,英國多家知名大型企業相繼遭黑客襲擊,包括車廠捷豹路虎(Jaguar Land Rover)曾因勒索軟件攻擊而停產長達五週,以及連鎖百貨Marks & Spencer(M&S)因網絡入侵迫使網店暫停營業,顯示當地企業正面臨日益嚴峻的網絡安全威脅。


