

日本觀察:日本新法能保護個人資料嗎? 文:柴思原 (堅料網駐日本特約撰稿人)
AI視界
(以下內容由AI生成,僅供參考)
日本近期接連發生個人資料外洩,包括Times Car約660萬帳戶、羅森逾215萬項資料,以及JR東日本等可能涉及約609萬項紀錄;PHP嚴重漏洞亦令多個網站一度停運,凸顯網絡安全風險。制度方面,日本已通過以《網絡應對能力強化法》為核心的「主動網絡防禦」法律,加強官民資訊共享及重要基礎設施事故通報,並賦權警方、自衞隊在法定條件下對攻擊伺服器採取無害化措施;通訊數據制度預計最遲2027年11月實施。惟新法通報義務主要涵蓋特定重要基礎設施,共享汽車、便利店等未必直接適用。文章認為,保障個人資料除靠政府發現和阻止攻擊,企業亦須完善資料管理,定期檢視保存範圍和期限,及時刪除無需資料,並監督外判處理,政府與企業協作方可降低外洩風險。
10月21日,廣泛用於網站開發的程式語言PHP被揭發存在兩個嚴重安全漏洞,其開發團隊預告將於當晚11時(日本時間)發布修補程式。為在完成修補前降低受攻擊風險,日本多個網站和網上服務緊急暫停運作。2025年7月1日成立的內閣官房國家網絡統括室發出警示,呼籲營運者檢查網站是否使用PHP,並準備在修補程式發布後盡快安裝。日本首相高市早苗亦在社交媒體表示,若難以及時完成更新,暫停網站服務也是降低風險的有效方法之一。日本政府22日表示,尚未收到政府機關和重要基礎設施營運商因這些漏洞而受損的報告。
**這次PHP安全漏洞促使多個網站暫停運作,再次引起日本社會對網絡安全的關注。**近來,日本已有多間企業接連披露個人資料外洩事件,涉及數百萬名用戶。9月28日,營運日本共享汽車服務Times Car的Times Mobility公司宣布,約660萬個帳戶的資料遭第三方非法取得。其後調查顯示,約146萬份加密的身分核實文件影像資料有向外傳送的痕跡,當中包括駕駛執照等文件。
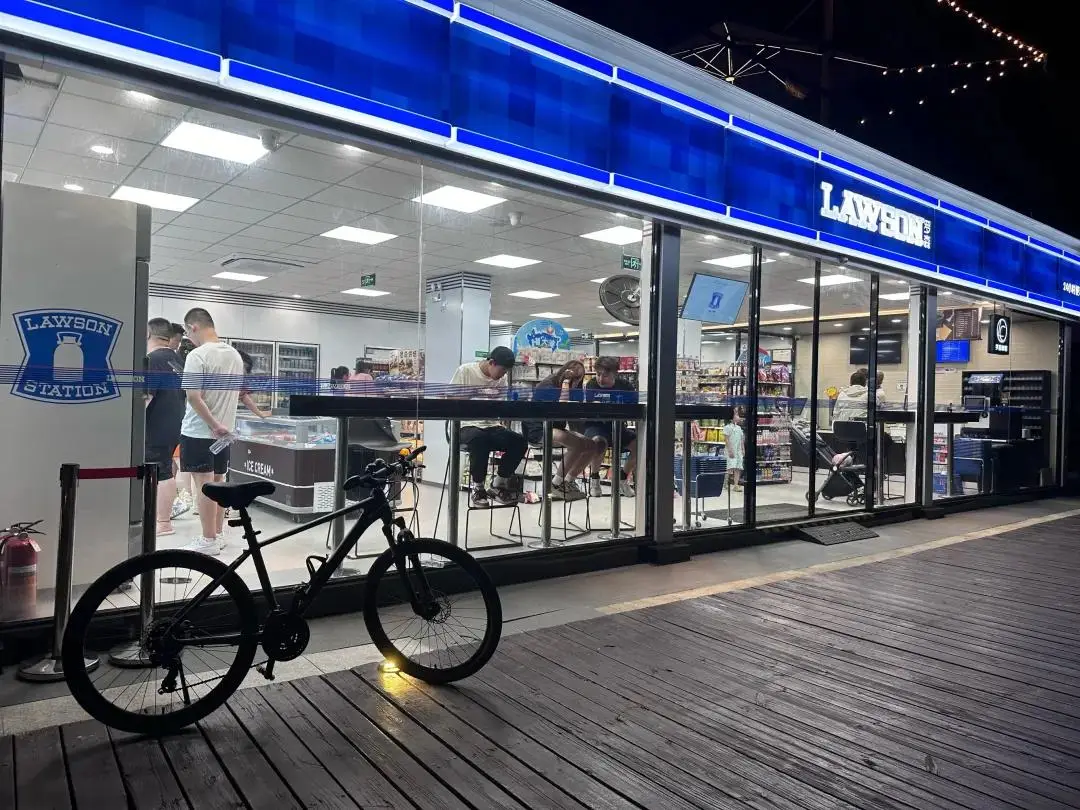
10月8日,便利店巨頭羅森亦宣布,其「羅森ID」服務遭非法存取,逾215萬項用戶資料外洩。其後進一步調查顯示,外洩資料包括姓名、出生日期,以及部分用戶的性別、電話號碼和住址等資料。
10月9日,JR東日本及旗下View Card公司披露,由於軟銀子公司IDC Frontier的雲端服務遭非法存取,相關服務中包括電郵地址在內的個人資料可能外洩,按各項服務公布的最多涉及紀錄合計約609萬項。兩間公司其後於15日表示,根據服務供應商的調查結果,相關資料最終未確認有外洩。
10月24日,日本互聯網企業GMO Internet宣布,旗下「お名前.com Desktop Cloud」服務遭非法存取,部分用於外匯自動交易的伺服器受到影響,並出現客戶交易帳戶資料被取得及非法交易的情況。公司其後緊急要求政府考慮採取「主動網絡防禦」措施。
從共享汽車、便利店到鐵路和金融交易,這些事件凸顯用戶在使用日常服務時所面對的個人資料安全風險。個人資料一旦外洩,不法分子便可能利用資料冒充用戶,或藉此取得他人信任,進行詐騙。
在制度層面,日本近年亦在加強網絡防禦。2025年5月16日,日本國會通過以《網絡應對能力強化法》為核心的「主動網絡防禦」相關法律。其中,加強官民資訊共享和制止攻擊的相關規定已於2026年10月1日生效。特定重要基礎設施營運商須向政府通報涉及重要設備的網絡安全事故;政府則向企業提供威脅分析和漏洞資訊,警方和自衞隊亦可在各自法定權限內,對被用於重大網絡攻擊的伺服器採取措施。
有關使用通訊數據的制度,則預計最遲於2027年11月實施。政府屆時可依法取得及分析特定的境外相關通訊資料,自動篩選與網絡攻擊有關的IP地址、指令等技術資訊,並刪除其餘無關資料,再通過分析識別被用於攻擊的伺服器和攻擊跡象。
與過去相比,新制度的變化主要體現在兩方面。
一是更有系統地把重要基礎設施的網絡風險納入政府與企業共同應對的範圍。日本此前已有個人資料外洩通報制度。自2022年4月起,發生可能損害個人權益的特定資料外洩事故時,企業須向日本個人資料保護委員會通報,並通知當事人。新法則着眼於重要系統的安全,要求指定營運商申報相關重要電腦設備,並通報涉及這些設備的非法存取、惡意程式執行等網絡安全事故,以及可能損害系統安全的特定情況。
兩者關注的重點有所不同。**個人資料保護制度着眼於資料外洩對個人權益的影響;新法則希望通過掌握系統遭入侵的情況,及早發現可能波及公共服務和經濟活動的威脅。**政府亦通過新的資訊共享機制,向企業提供威脅分析和漏洞資訊,讓其他機構能夠針對某一機構發現的風險,及早採取防範措施。
二是賦予有關機關主動制止攻擊的明確權限。配套修例增設警方依法對被用於攻擊的伺服器採取「存取及無害化措施」的機制,並規定自衞隊可在特定條件下採取相應措施。例如,若攻擊者通過伺服器向被入侵的設備發送攻擊指令,有關機關可在符合法定條件並履行法定程序的前提下,遙距停止或刪除伺服器內的惡意程式,阻止其繼續被用於攻擊。
這類措施原則上須事先獲2026年4月成立的獨立機構「網絡通訊資訊監理委員會」批准。如因緊急情況未及取得批准,則須在採取措施後迅速通知委員會。
**這些變化的意義,在於進一步打通識別風險、共享資訊和實際介入這幾個環節。**電力、通訊和金融等服務互相依賴,一次攻擊可能波及多間機構,而政府能夠匯集的資訊和調動的資源,往往超出單一企業的能力。新制度若能及時把風險資訊用於預警和防護,便有助防止同類攻擊反覆造成損失。
不過,新法中的設備申報和事故通報義務,針對的是法定範圍內的特定重要基礎設施營運商及其重要設備,共享汽車和便利店會員服務通常不在這些義務的直接適用範圍內。近期的資料外洩事件顯示,加強國家層面的網絡防禦,同樣需要企業完善自身的資料管理。政府着力發現和阻止攻擊,企業則應控制資料保存的範圍,減少攻擊得逞後可能造成的損失。
Times Car事件中,一個值得關注的細節是,受影響人士包括已取消會籍的用戶,以及申請入會但未完成手續的人。公司此前在會員期間及退會後7年,仍保存駕駛執照等身分核實文件的影像,以應付不正當使用、客戶查詢及身分核實等需要。事件發生後,公司已修改規則,決定在完成會員登記後不再保存相關影像,並刪除原有資料。
這也引出進一步的問題:不同資料是否都有需要保存如此長時間?保存範圍和方式,又是否與實際需要相稱?
日本個人資料保護委員會10月7日發出的提醒,亦特別提到資料保存問題。根據現行《個人資料保護法》,企業在無需再使用個人資料時,應盡力及時刪除。因此,企業在加強系統防護的同時,亦應定期檢視所保存的資料。因結算、處理爭議或其他法定要求而需要保留的資料,應有明確的保存範圍和期限;無需再使用的資料,則應及時刪除。對於交由外判機構處理的資料,企業亦應訂明存取權限和保存期限,並監督實際執行情況。
保存的資料愈多、可接觸資料的環節愈多,一旦發生外洩,影響便可能愈廣。
企業通過收集和分析數據改善服務、獲取收益,也應承擔相應的資料保護成本。用戶可以提高對詐騙的警覺,卻難以了解企業如何保存、複製和轉交自己的資料。因此,要減低資料外洩風險,既需要掌握資料的企業主動承擔責任,也需要監管機構督促企業履行義務。
日本網絡安全新法的實施,需要政府與企業在具體行動上加強協作。發現安全漏洞後,雙方須及時發出預警、修補系統;遇到攻擊時,則須共享資訊、採取應對措施。與此同時,企業亦應減少保存不必要的資料,落實資料存取和刪除規則。
只有在加強網絡防禦的同時完善資料管理,才能更好地保障日常網絡服務的安全,保護用戶的個人資料。
文:柴思原(堅料網駐日本特約撰稿人)
作者為日本早稻田大學政治經濟學術院副研究員,研究領域涵蓋政治社會學、比較政治學及公眾輿論,主要研究方法為問卷調查分析,關注日本及東亞民眾對移民、性別等議題的態度。
*作者文章觀點,不代表堅料網立場


