

韓國觀察:AI時代韓國訊息安全路徑探索 文:陳敘(堅料網駐韓國特約撰稿人)
AI視界
(以下內容由AI生成,僅供參考)
韓國總統李在明10月6日主持國務會議,指近期金融機構遭網攻及個人資料外洩事件現AI參與痕跡,要求建立AI時代新型網絡安全防護體系。韓國個人資料外洩頻繁,電訊、電商及信用卡巨頭接連爆出百萬至千萬級外洩,敏感身分資料在黑產市場幾成公開秘密。針對新韓銀行等攻擊,伺服器發現開源AI自主滲透工具「ARTEX AI」痕跡,並涉「撞庫」,仍待確認。韓國須保障數碼安全,又力爭全球AI三強,面臨監管與產業競爭兩難。文章認為,安全管控與AI發展非零和博弈,應把精細監管打造成「信任基礎設施」,並借鑒「監管沙盒」,對金融、醫療高風險場景設高標準,對半導體、工業自動化留研發容錯空間,兼顧民眾保護與AI競爭力。
10月6日,韓國總統李在明在青瓦台主持國務會議時,就近期多家金融機構遭受網絡攻擊及個人資料外洩事件作出緊急部署。李在明指出,部分駭客攻擊已出現明顯的「人工智能(AI)參與痕跡」。隨着AI能夠自動化部分攻擊流程,網絡犯罪的技術門檻亦可能隨之降低。
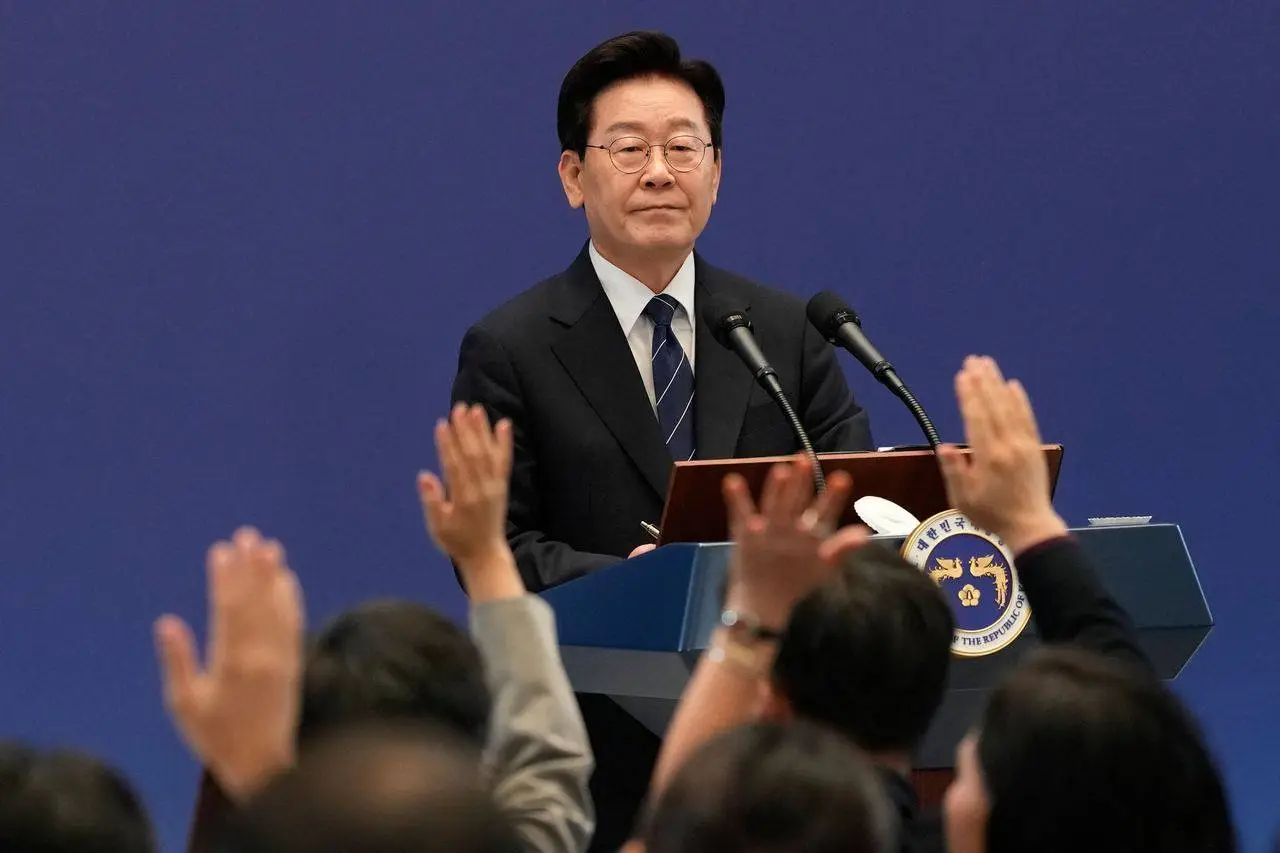
他強調,隨着AI發展,駭客攻擊手法日益高級化,受害範圍也已擴大至難以與過去相比的程度,韓國迫切需要全面重塑社會安全理念,建立適應AI時代的「新型網絡安全防護體系」。同日,警方已就針對多家金融機構的攻擊展開大規模調查;但具體使用了甚麼AI工具、資料外洩規模究竟有多大,當局仍在調查。個人資料外洩與AI攻擊開始交織,也迫使韓國政府及全社會重新思考:當個人資料外洩頻發,再疊加AI技術高速發展,韓國究竟該如何在保障民眾數碼安全與維持全球產業競爭力之間尋找出路?
韓國個資外洩泛濫
作為全球數碼基礎設施最為普及的國家之一,韓國早已深陷個人資料外洩的陰霾。從電信巨頭SK Telecom、LG U+,電商巨頭Coupang,到大型信用卡公司及政府公共服務平台,韓國近年幾乎每隔一段時間就會爆出百萬甚至千萬級的國民資料外洩事件,筆者自身也曾捲入多宗個人資料外洩事件。2025年4月,SK Telecom約2,324萬名用戶的資料外洩;隨後樂天卡約297萬名客戶資料被盜;11月,Coupang更有3,370萬個客戶帳戶的資料外洩,相當於全韓人口的三分之二。
居民登記號碼等極其敏感的個人身分資料,早已在駭客與黑產市場上近乎成為「公開秘密」,數碼社會的安全防線正遭受系統性侵蝕。不僅如此,韓國高度集中、依賴單一身分識別號碼的網絡認證體系,也使其成為全球駭客眼中的「數據採礦場」。過度集中的敏感資料一旦外洩,受害者往往從普通市民到高層官員無一倖免,造成難以逆轉的信任危機。
ARTEX AI成駭客利器?
如果說傳統的數據洩露只是把隱私「曝光」,那麼AI介入下的個人資料竊取,則可能把過去較為低效的駭客手段,升級成大規模、高頻率的「自動化滲透兵器」。據韓聯社報道,在近期針對新韓銀行等金融機構的攻擊中,攻擊伺服器上發現與開源AI自主滲透工具「ARTEX AI」相關的痕跡,但該工具是否實際用於攻擊,目前仍未獲官方確認。ARTEX AI是一套以大語言模型(LLM)為基礎的自主滲透測試系統,可以自動執行資料蒐集、漏洞搜尋、攻擊路徑規劃及漏洞驗證等工作。
與此同時,近期攻擊亦涉及「撞庫」(Credential Stuffing),即把事先取得的帳號與密碼組合,大量嘗試登入不同系統。這類原本需要大量人工操作的攻擊,如今可以借助AI進一步自動化,大幅提高攻擊效率。正因如此,金融監管機構不得不緊急發出警報並要求全行業加強防範,因為一旦自動化滲透撕開個人敏感資料的缺口,後續針對民眾的精準詐騙也可能迅速擴散。
面對如此嚴峻的隱私與安全威脅,呼籲對AI「嚴加管束」的聲音一浪高過一浪。然而,韓國政府在制定政策時,卻面臨極其殘酷的全球產業競爭。一方面,若任由AI無序發展、對數據安全疏於監管,不僅普通民眾將時刻暴露在精準詐騙與身分盜用的威脅之下,國家的核心工業數據、軍隊與金融系統基礎設施,也極易遭到敵對勢力或跨境犯罪集團攻擊,從而令整個國家陷入重大危機。但另一方面,韓國絕非普通的消費型市場,它是全球半導體與科技產業的核心製造國,也是全球極少數擁有自研大語言模型能力的國家之一。韓國已將「躋身全球AI三強」列為國家戰略,總統親任國家AI戰略委員會主席,可見其在坐擁記憶體晶片優勢的情況下,衝刺AI大國的雄心。
AI競賽本質上是數據流、演算法演進與硬件迭代的生死競速。若韓國出台過於繁苛的數據管制法規或嚴苛的AI審查機制,將直接限制本土企業進行大模型訓練和數據調校的空間。例如,在中美高科技博弈加劇的當下,歐洲因歐盟《人工智能法案》的嚴格監管,在AI商業應用領域漸顯疲態。韓國如果陷入「過早監管、過度監管」的怪圈,極容易在全球AI產業鏈競爭中喪失好不容易建立起來的先發優勢,進而拖累半導體與高端製造本業。
韓國應借鑒「監管沙盒」
面對「一管就死,一放就亂」的經典難題,韓國需要建立一種全新的戰略認知:安全管控與AI發展絕非零和博弈。應把嚴格而精細的AI管控,打造成AI產業發展的「信任基礎設施」(Trust Infrastructure):它不是產業的對立面,而是產業發展的前提。護欄和限速不是為了讓車慢,而是讓人敢開快車。政府要把韓國定位為AI領先國家,若缺乏公眾對數據治理的信任,幾乎不可能實現;而企業若不用面對足以傷筋動骨的財務風險,就會繼續把數據保護放在次要位置。屢次發生的資料外洩事件,正在損害韓國追求AI增長的公信力。
此外,韓國應借鑒「監管沙盒」理念,既不搞全盤禁絕,也不搞野蠻生長。針對金融、醫療、公共身分驗證等高風險場景,設立極高標準的安全屏障;而針對半導體設計、工業自動化等產業創新領域,則提供較大的研發容錯空間。
10月6日,李在明總統再次強調AI時代網絡安全體系的重要性,反映韓國社會對AI風險的認識正在進一步提高。在半導體強國的產業雄心與高頻發生的數據危機之間,把安全管控提升為制度化、數碼化的信任基礎設施,不僅是保護千千萬萬普通民眾免受AI犯罪傷害的護身符,更是韓國AI產業在全球激烈競爭中實現長期穩健發展的底氣所在。
文:陳敘 (堅料網駐韓國特約撰稿人)
作者為韓國高麗大學傳媒碩士,目前在韓國從事國際文化交流相關工作。
*作者文章观点,不代表坚料网立场


