

日本Skyliner遭網攻或洩337萬個資 預約系統暫停
AI視界
(以下內容由AI生成,僅供參考)
日本京成電鐵表示,連接成田機場與東京都內的收費特急列車「京成Skyliner」的座位預約系統遭到非法訪問,最多約337萬條顧客個人資訊可能已經洩露,為加強安全措施,公司已暫停該預約系統。
猜你想問
日本京成電鐵表示,連接成田機場與東京都內的收費特急列車「京成Skyliner」的座位預約系統遭到非法訪問,最多約337萬條顧客個人資訊可能已經洩露,為加強安全措施,公司已暫停該預約系統。
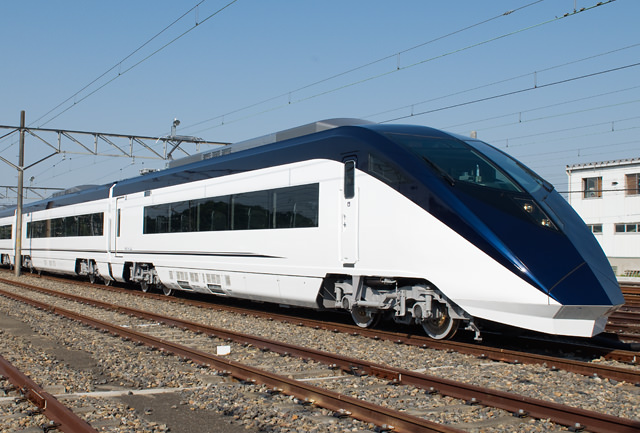
共同網報道,可能泄露的資訊包括顧客姓名、電話號碼、電子郵箱地址等。公司表示密碼有加密處理,即使洩露,第三方也無法還原。非法訪問發生於11月11日,對於受影響顧客,該公司表示將於日後通過其登記的電子郵箱另行通知。
全球網絡攻擊事件愈來愈頻密地發生,日本大量企業近來出現資料外泄事件,包括日本「無印良品」(MUJI)的營運公司良品計畫11月12日召開記者會承認公司資料遭黑客入侵,約109萬個會員信用卡資料外泄,大阪市11月13日也就該市線上行政系統的郵件發送服務表示,服務使用者約108萬條郵箱地址泄露。
早前日本政府指,擬成立由公立部門與民間專業人才組成的「官民網絡救援隊」,派遣至受害企業等單位,協助初期應變工作。


