

隱私危機 無印良品109萬用戶信用卡資料存外泄風險
AI視界
(以下內容由AI生成,僅供參考)
日本無印良品更新資安事故調查,確認109萬網店會員資料或外泄,當中包含姓名、住址、完整信用卡卡號等高敏感資訊。事件引發日本網民不滿。良品計畫承認資料管理有漏洞,將檢討資料留存規則,同時提醒用戶防範詐騙,並強調中國用戶資料不受今次事件波及。
日本生活雜貨品牌無印良品(MUJI)營運商良品計畫,就早前的大規模資安事故發布補充調查通報,確認除早前曝光的App會員資料外,另有約109萬名網店會員的敏感資料有機會外泄,當中包括姓名、住址以及完整信用卡卡號等高度私隱資訊。
事件最早於10月30日曝光,良品計畫當時公布MUJI手機App遭到黑客非法入侵,多達2726萬筆會員登記資料存在外洩風險,內容以電郵、出生日期、性別為主。惟後續深入勘查系統時,調查團隊發現攻擊者同時入侵日本區網上商店後台資料庫,波及一批更敏感的訂購及支付資料,涉及109萬名網店用戶。
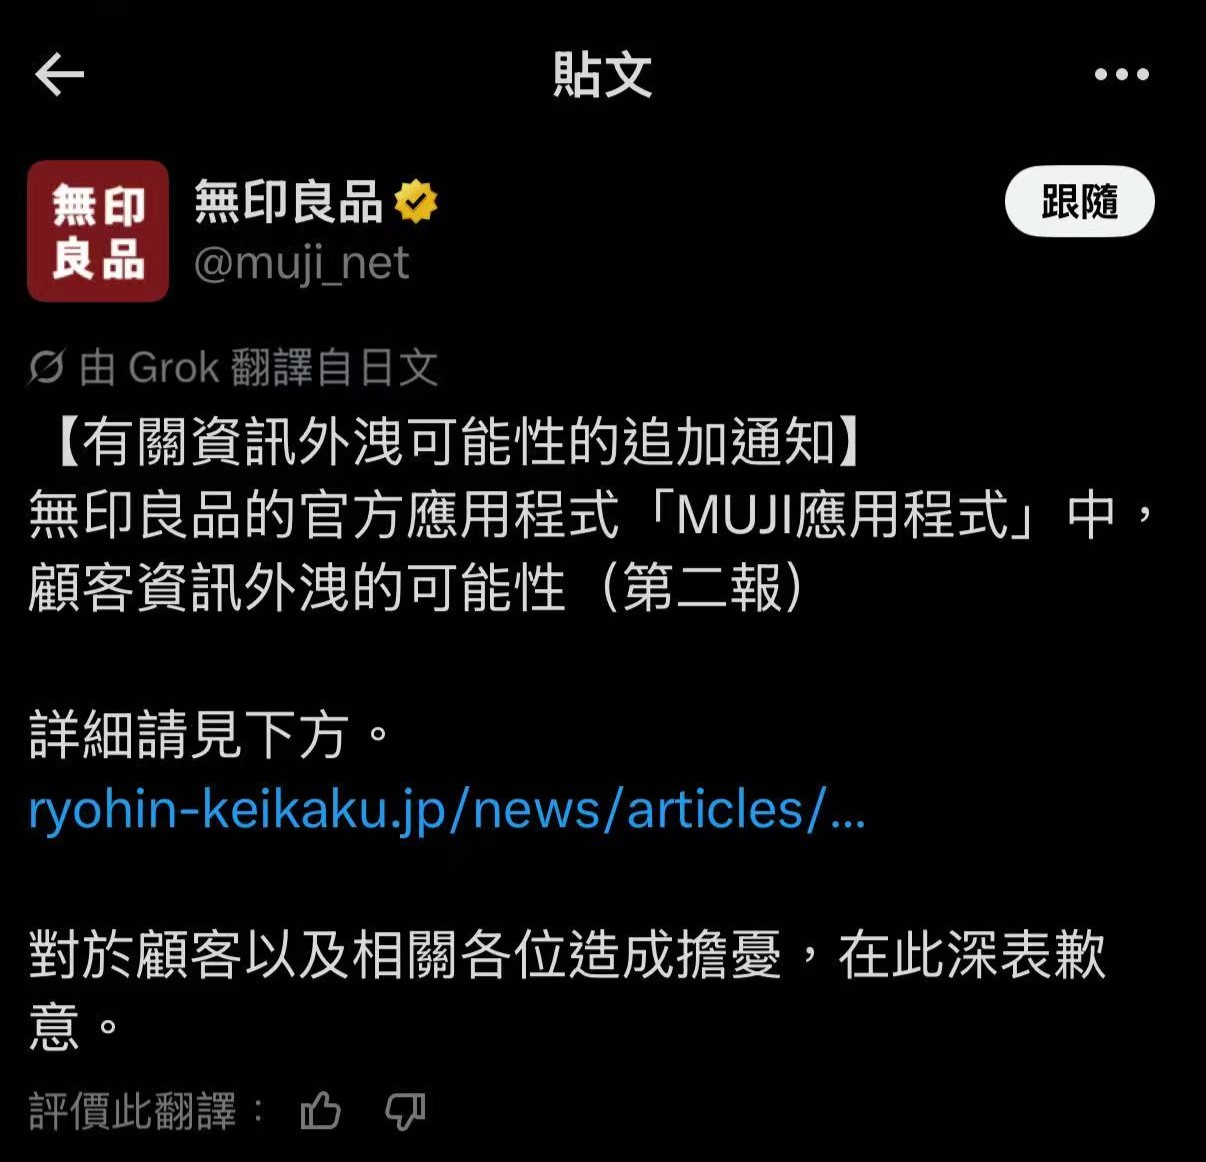
今次新增涉險資料級別遠高於第一波,除一般登記資訊外,包含用戶姓名、住址、完整信用卡卡號,屬可直接被詐騙集團利用的敏感個人及支付數據。良品計畫在通告中表明,暫時未有證據顯示相關資料已經被盜刷或在暗網販售,但無法排除資料已經被黑客取得、日後遭濫用的風險。
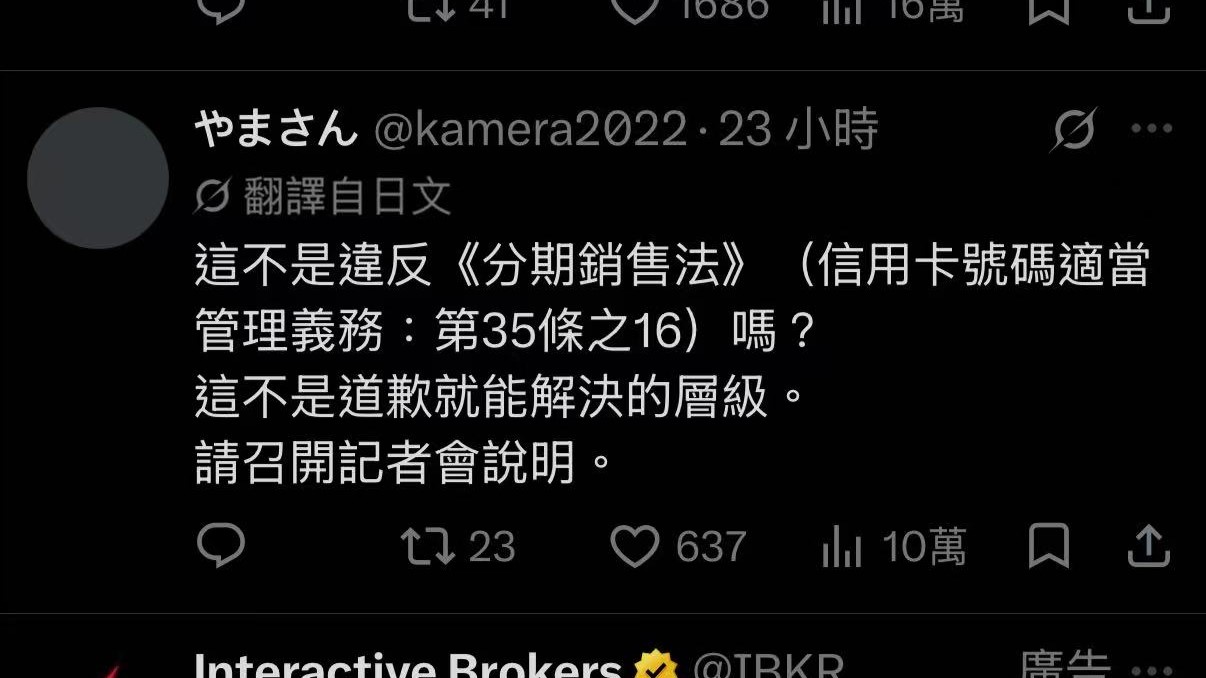
通報一出,日本網上輿論隨即沸騰,不少網民質疑品牌的資料管理政策。有網民指出,部分涉事資料的會員早已取消帳號、不再消費,信用卡亦已經過期停用,不解企業沒有按時清理這類過期、無效資料,將用戶長期置於私隱風險之中。有留言批評,企業只顧收集用戶數據,卻沒有設定資料自動銷毀機制,出事之後才引發危機;亦有網民表示,就算信用卡已經過期,姓名連同住址一併外流,仍然有被偽冒、電話詐騙的風險。
良品計畫回應查詢時解釋,相關資料是因應過往網上訂單的記錄需求而留存,並承認在資料留存、清理機制上存在不足。品牌已緊急關閉遭入侵的存取通道,暫停相關系統功能,同時呼籲受影響用戶密切監察銀行帳戶交易,警惕偽冒無印良品的釣魚郵件及詐騙電話。品牌再次向受影響客戶致歉,並承諾檢討資料保存政策,訂立清晰的資料保留期限,定期清理無效、過期數據。
品牌同時重申,中國地區無印良品的會員及電商資料獨立存放於內地伺服器,符合當地私隱法規,今次日本本土系統入侵事件,不影響中國用戶。


